Microsoft-365-Datenstandort prüfen: Warum neben dem Speicherort auch Identity Governance & Administration zählt
Bis zum 14. Dezember 2026 können Unternehmen den Microsoft-365-Datenstandort festlegen: im eigenen Land oder innerhalb der EU-Datengrenze. Dieser Artikel zeigt, was Sie jetzt tun müssen. Er zeigt auch, warum die Frage „Wo liegen die Daten?“ nur die halbe Antwort ist. Die zweite Hälfte lautet: „Wer hat Zugriff?“
Jetzt handeln: Sie möchten wissen, wer in Ihrem Microsoft-365-Tenant auf welche Daten zugreifen kann? Sprechen Sie mit uns über Ihre Identity Governance & Administration.
Index
Was Microsoft ändert
Für den Microsoft-365-Datenstandort lässt Microsoft Sie bei bestimmten Zusagen zur Datenresidenz ein Land wählen. Die Einstellung heißt „Store Microsoft 365 customer data in-country“ und wurde am 14. September 2026 eingeführt. Standardmäßig steht sie auf „Aus“. Handeln Sie nicht, bleibt sie deaktiviert. Microsoft kann Ihre Daten dann ab Mitte Dezember innerhalb der EU Data Boundary verschieben. In beiden Varianten bleiben die Daten in der EU. Sicherheit, Verschlüsselung und Compliance ändern sich laut Microsoft nicht.
So prüfen Sie den Microsoft-365-Datenstandort
Der Weg im Microsoft 365 Admin Center:
Einstellungen → Org-Einstellungen → Organisationsprofil → Datenspeicherort → Verpflichtungen
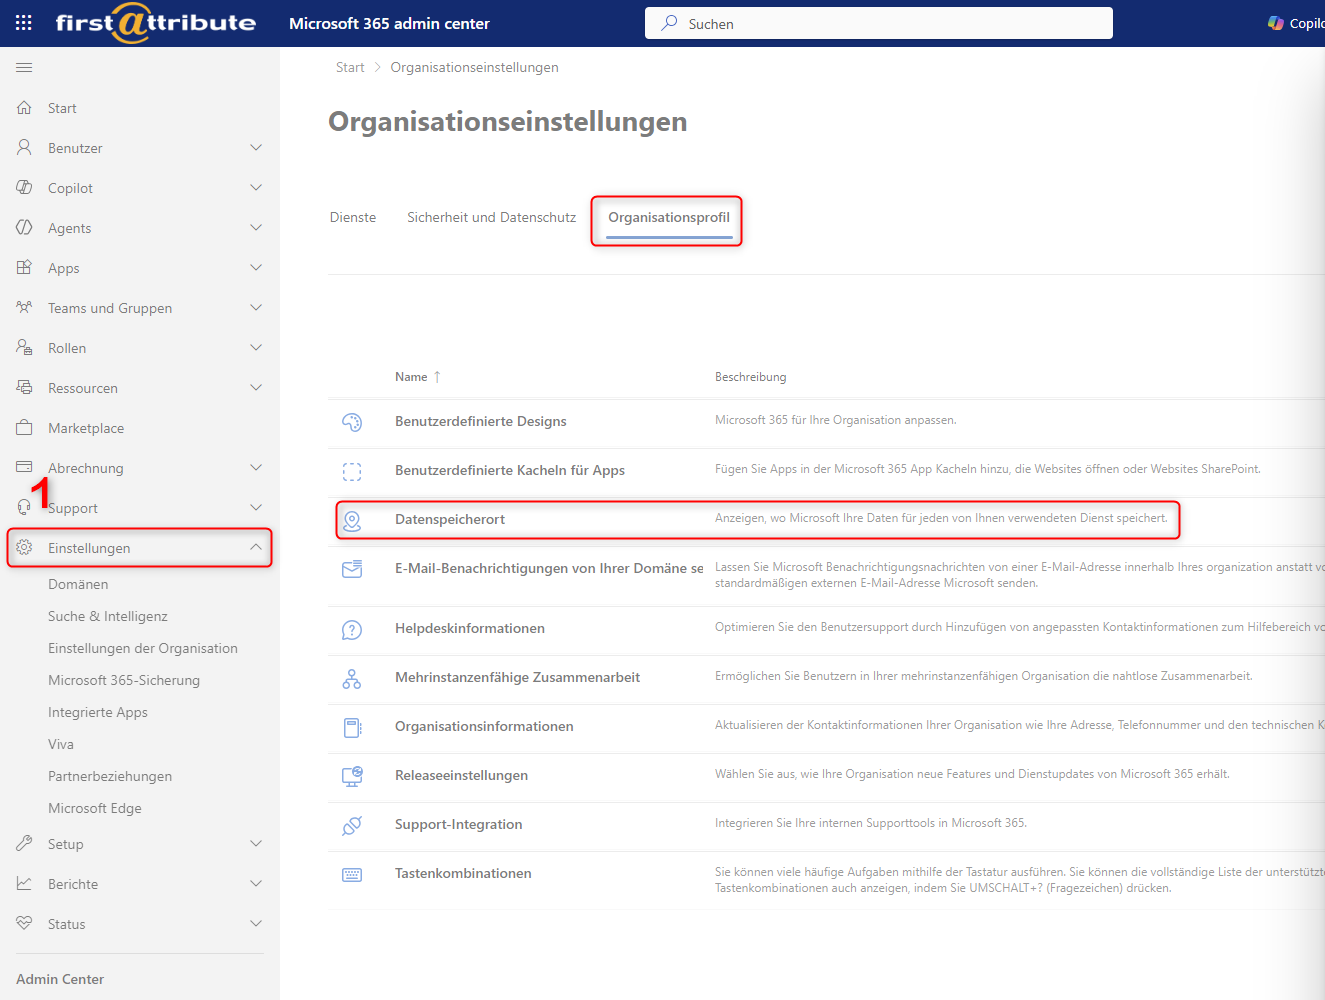
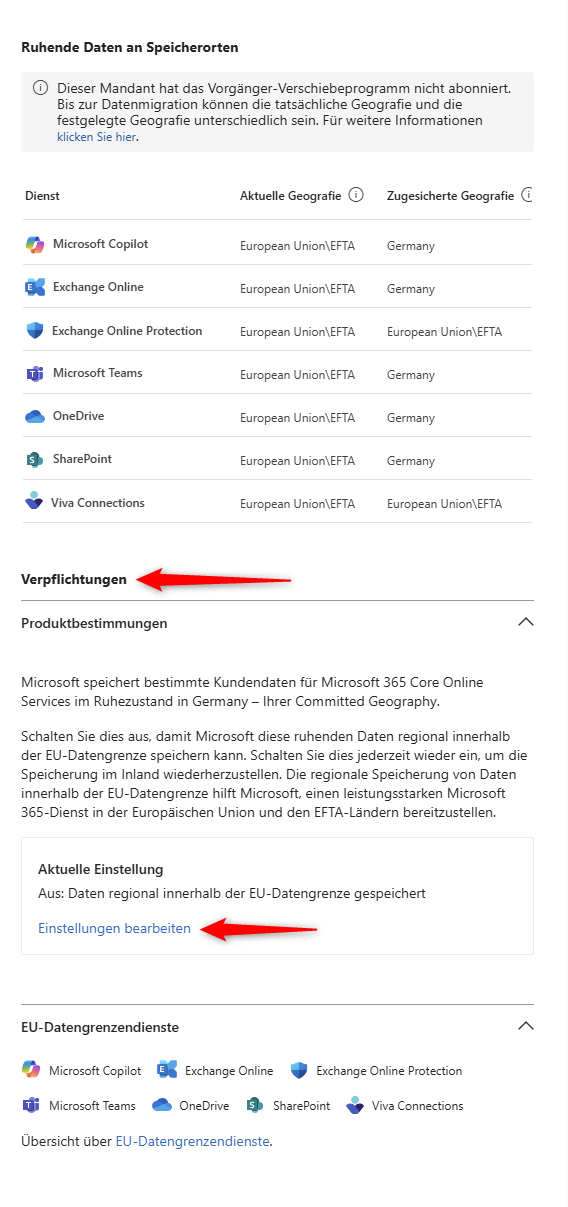
Die Einstellung heißt „Store Microsoft 365 customer data in-country“. Sie gilt für fünf Dienste:
- Copilot und Copilot Chat
- Exchange Online
- OneDrive
- Microsoft Teams
- SharePoint
Dazu brauchen Sie Administratorrechte.
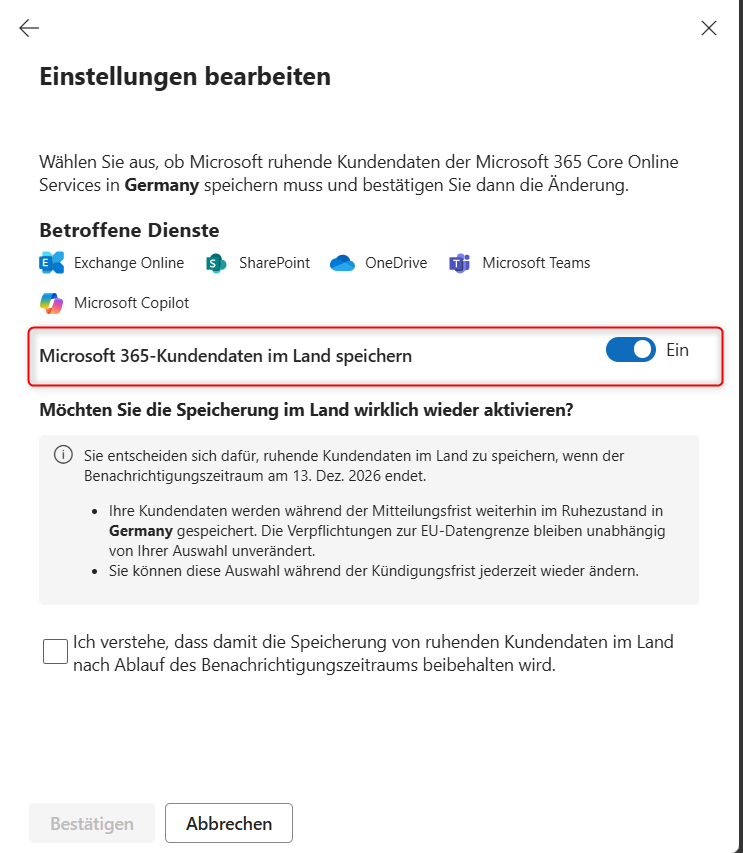
Warum der Schalter bei Ihnen fehlt oder ausgegraut ist
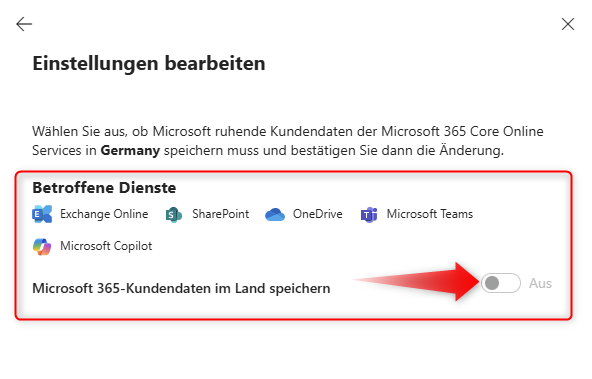 Das ist meist kein Fehler. Es gibt klare Gründe:
- Falsche Standardgeografie. Die Option erscheint nur bei Tenants, deren Standardgeografie Deutschland, Frankreich, Norwegen, Schweden oder die Schweiz ist. Tenants in anderen Ländern sehen den Schalter nicht.
- Bezahltes Residenz-Angebot. Tenants mit Advanced Data Residency (ADR), ADR for Education oder Multi-Geo sehen den Schalter ausgegraut. Ihre Residenz ist dort bereits über das bezahlte Angebot geregelt.
- Legacy Move Program. Tenants, die nach den Product Terms qualifiziert wären, aber nicht am Legacy Move Program teilgenommen haben, sind eventuell nicht berechtigt. Dann müssen Sie nichts tun. Ihre bestehende Zusage bleibt bestehen.
- Neue Tenants. Laut Dokumentation steht die Einstellung bei Tenants, die nach dem 14. September 2026 angelegt wurden, auf Aus. Für ältere Tenants gilt die Vorbelegung aus der Meldung im Message Center.
Zum 25. September 2026 hat Microsoft die Anzeige angepasst. Seitdem ist die Option bei mehr berechtigten Tenants nutzbar. Bleibt der Schalter bei einem berechtigten Tenant grau, prüfen Sie in einigen Tagen erneut.
Ihr verbindlicher Bezugspunkt ist die Meldung im Message Center unter der ID MC1470878. Dort steht, ob Ihre Organisation berechtigt ist und wie der Wert vorbelegt wurde. Der Eintrag ist nicht öffentlich. Sie sehen ihn nur eingeloggt im Message Center Ihres eigenen Tenants.
Was die Einstellung bedeutet
Die Einstellung zum Microsoft-365-Datenstandort legt fest, in welcher geografischen Region bestimmte Kundendaten gespeichert werden. Sie ändert nicht unmittelbar die grundlegenden Sicherheits- und Verschlüsselungsmechanismen von Microsoft 365. Datenschutz und Compliance hängen jedoch auch von vielen Faktoren ab, etwa der Verarbeitung der Daten, den Zugriffsrechten und den geltenden rechtlichen Anforderungen.
Was sind die Vorteile der „Speicherung im Land“
Die Speicherung in Deutschland bietet Vorteile, wenn nationale Vorgaben, Kundenverträge oder interne Richtlinien einen bestimmten Datenstandort verlangen. Sie erleichtert die Dokumentation der Datenresidenz und stärkt das Vertrauen deutscher Kunden.
Allerdings schützt der deutsche Speicherort nicht grundsätzlich vor Zugriffen US-amerikanischer Behörden. Aufgrund des CLOUD Act können US-Behörden unter bestimmten rechtlichen Voraussetzungen von Microsoft die Herausgabe von Daten verlangen, die sich unter der Kontrolle des Unternehmens befinden, auch wenn diese in Deutschland gespeichert sind. Der Speicherort allein garantiert daher keine vollständige Datensouveränität.
Für die IT ist die Wahl des Datenstandorts deshalb vor allem eine Dokumentations- und Organisationsfrage:
- Welche gesetzlichen und regulatorischen Vorgaben gelten in Ihrem Unternehmen?
- Gibt es Kundenverträge, interne Richtlinien oder Branchenvorgaben, die Speicherung in Deutschland verlangen?
- Welche Anforderungen bestehen an Datenzugriffe und die rechtliche Kontrolle durch den Cloud-Anbieter?
- Ist die Entscheidung nachvollziehbar dokumentiert und wird sie regelmäßig überprüft?
Mehr Informationen zum Datenstandort bietet das Microsoft Trust Center.
Datensouveränität heißt: Wer hat Zugriff?
Laut heise sehen Experten in der Speicherung innerhalb der EU Data Boundary keinen Drittlandtransfer im Sinne der DSGVO. Doch der europäische Speicherort beantwortet nicht alle Fragen zur Datensouveränität. Entscheidend ist auch, wer auf die Daten zugreifen kann und unter welchen rechtlichen Voraussetzungen.
Der Microsoft-365-Datenstandort sagt, in welcher Region Daten liegen. Er sagt nicht:
- wer auf eine SharePoint-Seite zugreifen darf,
- wer Dateien in OneDrive teilt,
- wer erweiterte Rechte in Teams oder Exchange hat.
Datensouveränität hängt deshalb nicht allein vom Speicherort ab. Ebenso wichtig ist die Kontrolle über Identitäten und Berechtigungen. Identity Governance & Administration (IGA) unterstützt Unternehmen dabei, Zugriffsrechte über verschiedene Systeme und Umgebungen hinweg nachvollziehbar zu verwalten und regelmäßig zu überprüfen. Das ist besonders relevant in gewachsenen IT-Landschaften, in denen Identitäten und Berechtigungen über Microsoft 365, Active Directory, Fachanwendungen und Partnerzugänge verteilt sind. Der Speicherort allein sagt nichts darüber aus, ob Zugriffsrechte angemessen vergeben sind.
In über Jahre gewachsenen Microsoft-365- und Active-Directory-Umgebungen entstehen Berechtigungen aus vielen Quellen:
- Gruppen
- Rollen
- Delegationen
- organisatorische Änderungen
Wechselt ein Mitarbeiter die Abteilung oder endet ein Projekt, bleiben Zugriffe oft bestehen. Das Ergebnis ist Rechtewildwuchs. Er ist ein reales Risiko, auch bei perfekt gewähltem Datenstandort.
Warum Berechtigungen regelmäßig geprüft werden müssen
Berechtigungen ändern sich ständig. Neue Mitarbeiter kommen, externe Partner werden eingebunden, Teams und Projekte entstehen, Rollen wechseln.
Regelmäßige Zugriffsprüfungen (Access Reviews) und Rezertifizierungen schaffen einen verlässlichen Kontrollpunkt:
- Verantwortliche bestätigen, welche Zugriffe weiter nötig sind.
- Nicht mehr benötigte Rechte werden entzogen.
- Das reduziert Rechtewildwuchs.
- Das Least-Privilege-Prinzip wird umgesetzt.
Dieser Prozess darf nicht rein manuell laufen. Klare Workflows, definierte Verantwortlichkeiten und nachvollziehbare Berichte machen Prüfungen planbar und auditierbar. Die Entscheidung, ob ein Zugriff fachlich notwendig ist, bleibt dort, wo sie hingehört: bei den zuständigen Verantwortlichen.
Wie eine IGA-Lösung die Governance in Microsoft 365 unterstützt
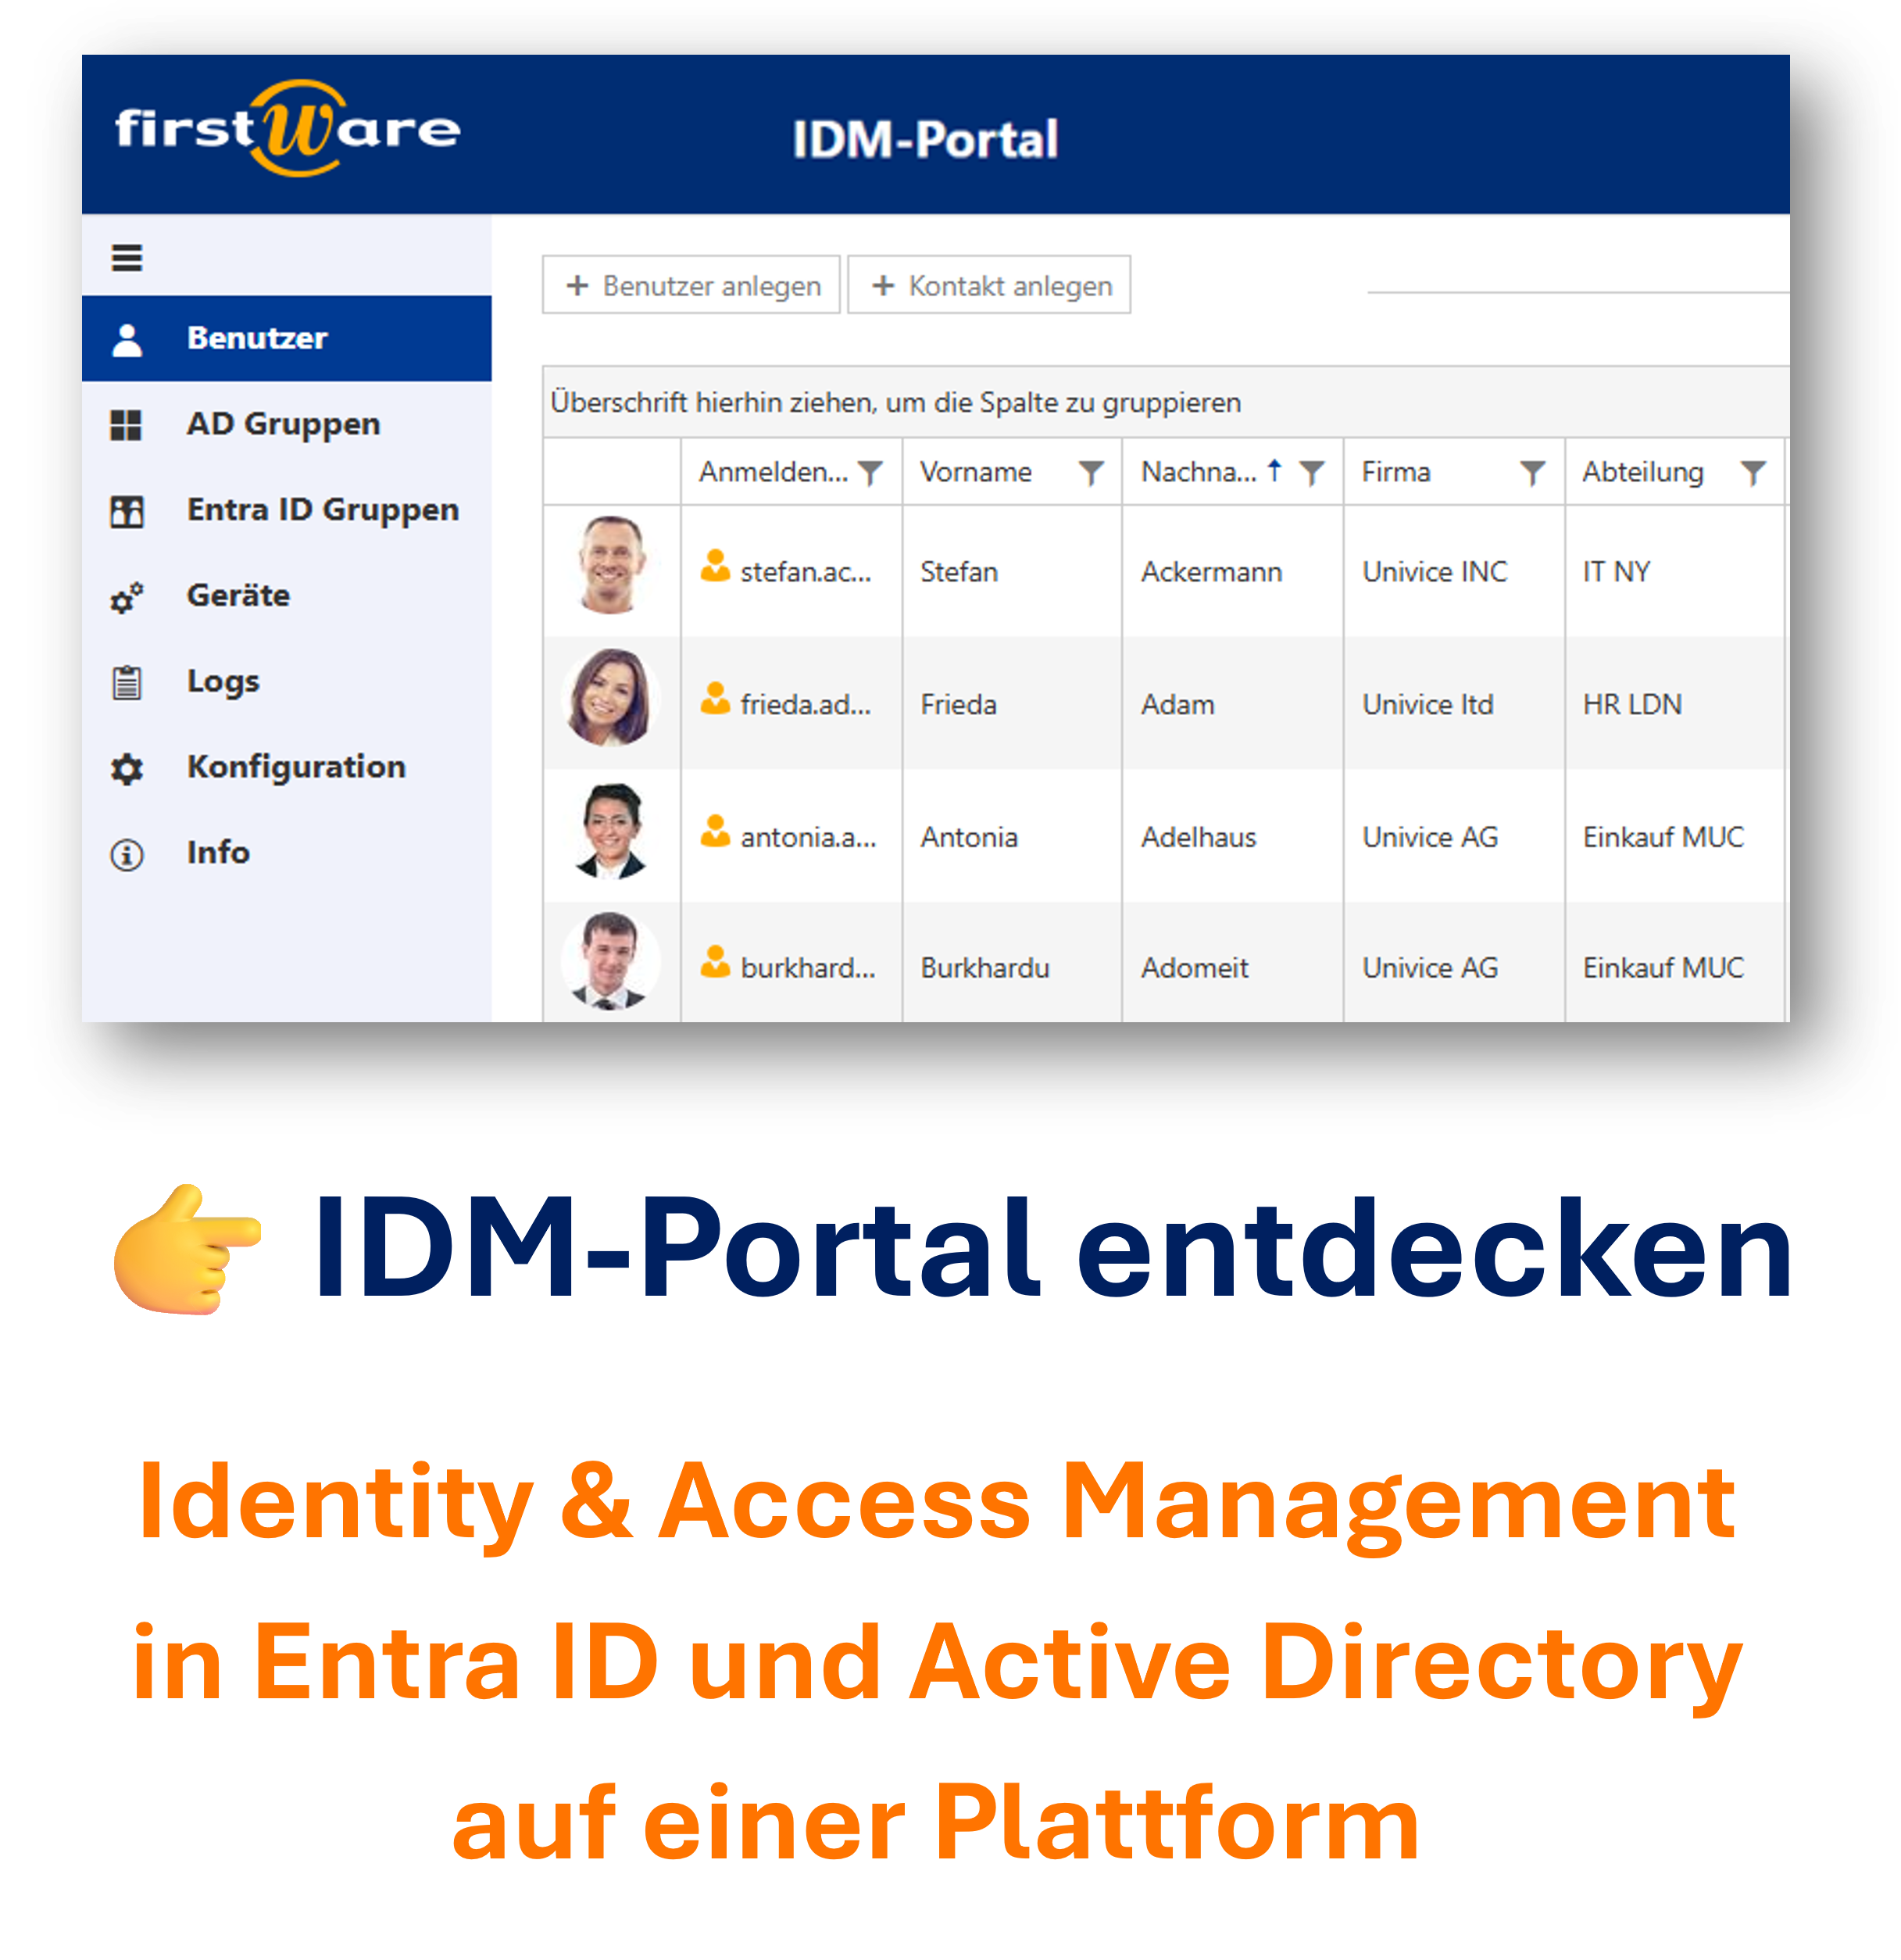
Das FirstWare IDM-Portal ist eine IGA-Lösung (Identity Governance and Administration), die Unternehmen genau bei diesem Spagat zwischen Datensouveränität und Zugriffskontrolle unterstützt. Sie hilft Unternehmen, Identitäten, Rollen und Berechtigungen strukturiert zu verwalten, besonders in Microsoft-365- und Active-Directory-Umgebungen. Ziel ist eine Governance, die im Alltag funktioniert und nicht erst beim Audit sichtbar wird.
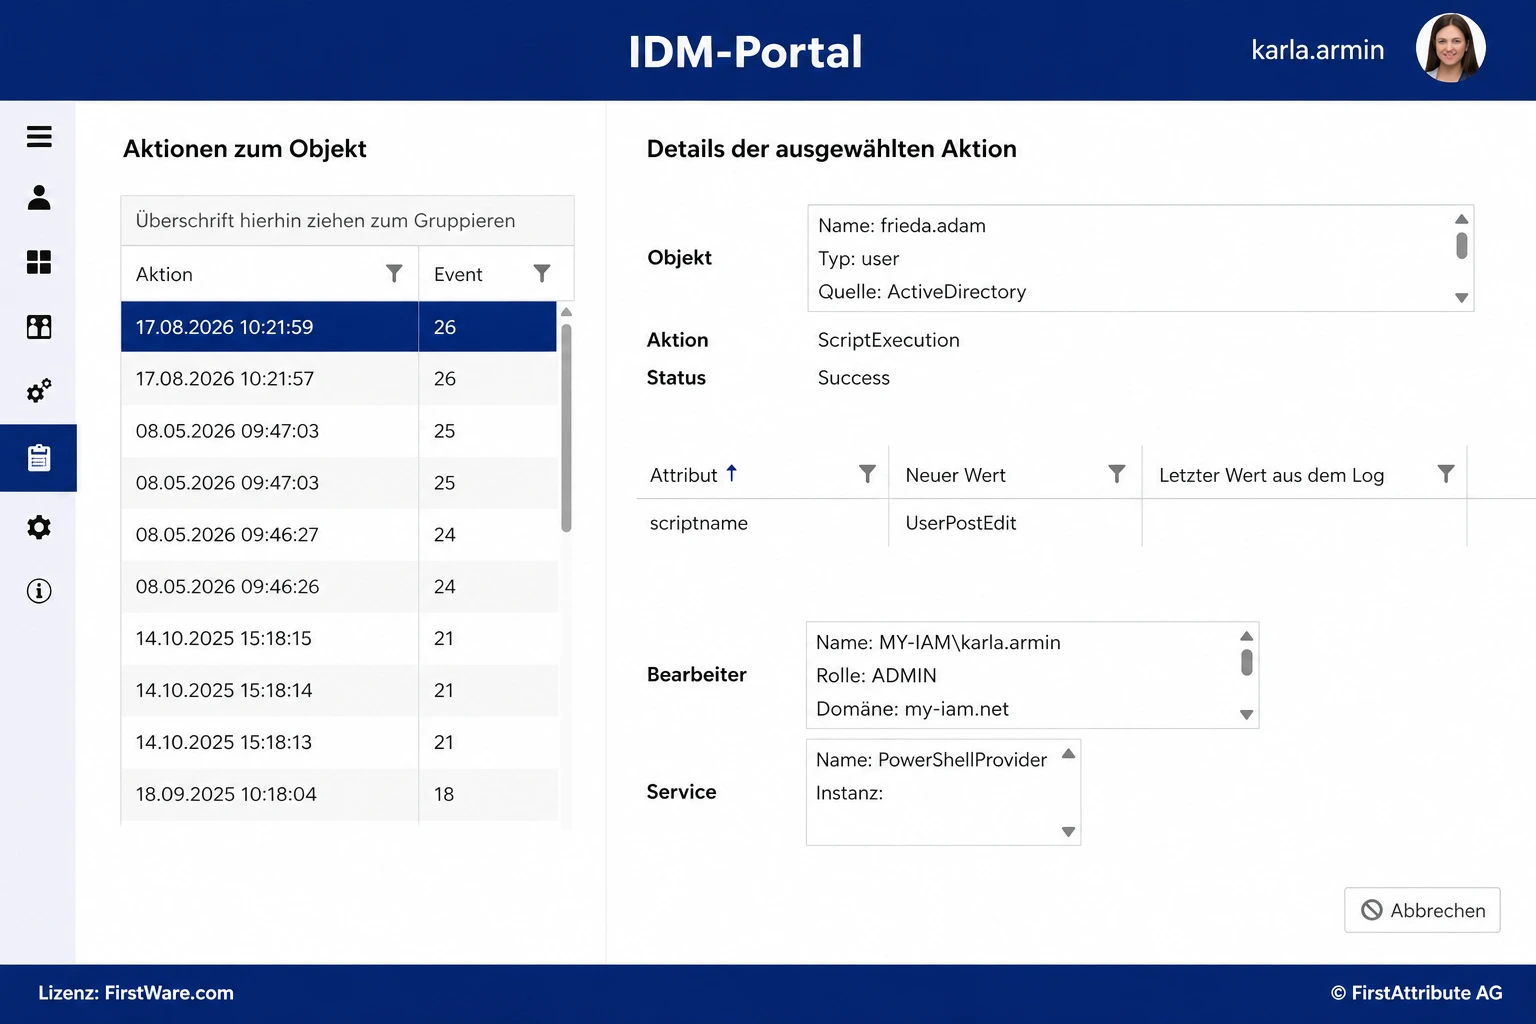
Dazu gehören:
- Automatisiertes Berechtigungsmanagement: Zugriffe und Änderungen laufen über definierte Prozesse und Workflows.
- Rezertifizierung und Zugriffsprüfungen: Verantwortliche prüfen regelmäßig, ob Berechtigungen noch angemessen sind.
- Rollen- und Rechteverwaltung: Fachliche Verantwortung und technische Zugriffe sind nachvollziehbar verbunden.
- Reporting und Audit-Sicherheit: Nachweise, Entscheidungen und Änderungen sind strukturiert dokumentiert.
- Entlastung der IT: Standardisierte Abläufe reduzieren manuelle Abstimmungen und wiederkehrende Einzelaufgaben.
- Unterstützung bei Compliance-Anforderungen: Nachweise für Anforderungen wie DSGVO-nahe Prüfungen oder ISO 27001 entstehen über transparente Prozesse und Berichte.
- Integration in bestehende Umgebungen: Microsoft 365 und Active Directory lassen sich in eine übergreifende Identity- und Access-Governance einbinden.
FirstWare IDM-Portal ergänzt so die Administrationsmöglichkeiten von Microsoft um eine organisatorische und auditorientierte Sicht. Der Datenstandort wird bewusst festgelegt. Gleichzeitig bleibt nachvollziehbar, wer Zugriff hat, wer ihn genehmigt hat und wann er zuletzt geprüft wurde.
Wenn rechtliche oder regulatorische Vorgaben eine Speicherung in der Microsoft Azure Cloud ausschließen, kann die STACKIT Cloud eine Alternative sein. Als deutscher Cloud-Anbieter bietet STACKIT eine Umgebung für Unternehmen mit besonderen Anforderungen an Datenschutz und digitale Souveränität. Als STACKIT-Partner unterstützen wir Sie dabei, eine Cloud-Lösung zu finden, die zu Ihren Anforderungen an Datenverarbeitung und rechtliche Kontrolle passt.
Fazit: Datenstandort und Berechtigungen gemeinsam denken
Der 14. Dezember 2026 ist ein konkreter Anlass, den Microsoft-365-Datenstandort und Ihre Governance zu prüfen. Die Wahl zwischen Speicherung im Land und innerhalb der EU-Datengrenze sollte dokumentiert und mit Datenschutz- und Compliance-Anforderungen abgeglichen werden.
Genauso wichtig ist der Blick auf die Zugriffsebene. Daten bleiben schützenswert, auch wenn ihr Speicherort stimmt. Wer Datenstandort, Identitäten und Berechtigungen gemeinsam steuert, gewinnt Transparenz und belastbarere Nachweise.
Ihre nächsten Schritte bis zum 14. Dezember:
- Message Center öffnen und MC1470878 für Ihren Tenant prüfen.
- Berechtigung und Vorbelegung klären.
- Entscheidung (Land oder EU-Datengrenze) dokumentieren.
- Berechtigungen und Zugriffe überprüfen.
Möchten Sie die Governance Ihrer Microsoft-365- und Active-Directory-Umgebung stärker strukturieren?
Mehr zu FirstWare IDM-Portal
 Das FirstWare IDM-Portal ist eine anwenderfreundliche IAM-Lösung für die automatisierte Provisionierung und das Lifecycle Management aller Identitäten und Gruppen in komplexen, hybriden IT-Landschaften.
Powered by my-IAM – der technologischen Plattform im Hintergrund, die die nahtlose Anbindung beliebiger IT-Systeme und Cloud-Dienste ermöglicht.
Sie können unser Team auch telefonisch erreichen, unter
+49 81 969 984 330.